Lunettes connectées : la nouvelle surveillance n’est plus au plafond, elle est portée sur le visage
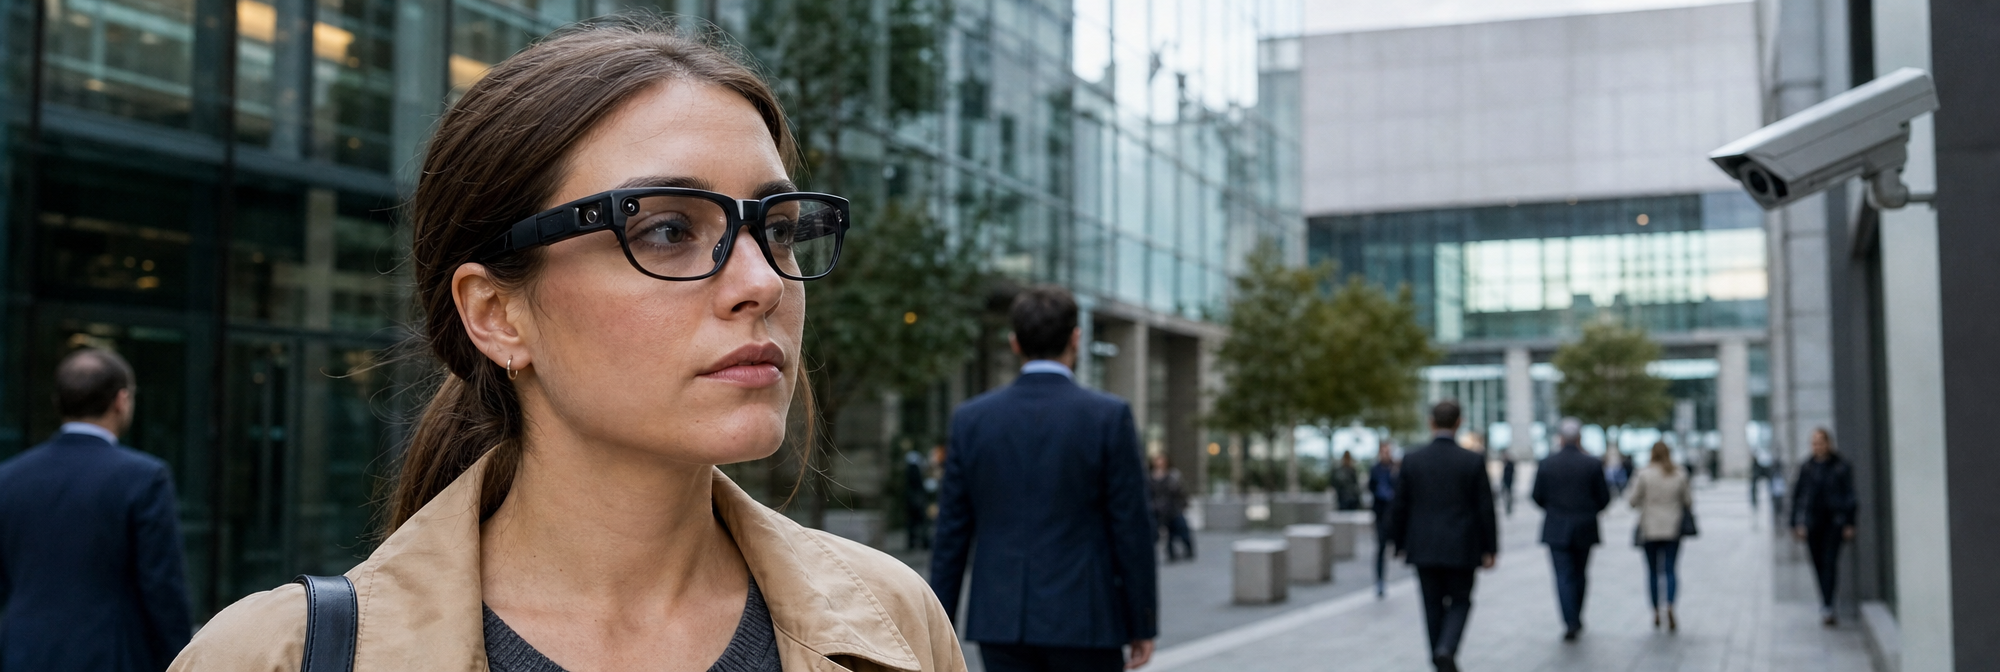
Publié le 22 octobre 2026. Une caméra installée au mur se voit, se signale et se rattache, en principe, à un responsable clairement identifié. Une paire de lunettes connectées change radicalement cette scène : elle se déplace avec son porteur, peut enregistrer ce qu’il regarde et entend, et peut transmettre les données à une application mobile, à un service cloud ou à des fonctions d’intelligence artificielle. La surveillance ne disparaît pas : elle devient plus difficile à percevoir, à qualifier et à encadrer.
Le sujet a franchi un cap réglementaire ce mois-ci. Le 13 octobre 2026, le Comité européen de la protection des données (CEPD ou EDPB) a adopté sa déclaration 1/2026 sur les smart glasses. Elle rappelle un principe simple, mais décisif : dès lors que les lunettes captent des informations sur une personne identifiée ou identifiable, il y a traitement de données personnelles et le RGPD entre potentiellement en jeu. Pour les entreprises, les établissements recevant du public et les sites où circulent des informations sensibles, ce n’est donc plus une curiosité technologique à observer de loin.
La rupture : une captation qui n’est plus ancrée dans un lieu
La vidéosurveillance conventionnelle reste une technologie territoriale : son périmètre est défini, son emplacement est connu, et l’information des personnes repose généralement sur une signalétique ainsi que sur une documentation accessible. Même lorsqu’elle est connectée, elle s’inscrit dans une architecture déterminée : caméras, enregistreur, accès autorisés, durées de conservation, règles de consultation.
Les lunettes connectées déplacent ce modèle vers une captation individuelle et situationnelle. Elles peuvent embarquer une caméra, un ou plusieurs microphones, des haut-parleurs, une connectivité sans fil et, selon les modèles ou applications, des outils de commande vocale, de traduction, d’assistance contextuelle ou d’analyse automatisée. Elles peuvent aussi recueillir des métadonnées : localisation, heure, données d’usage, informations techniques du téléphone associé ou identifiants de connexion.
La difficulté ne tient pas à la seule miniaturisation. Elle réside dans l’asymétrie créée entre la personne qui porte l’objet et celles qui l’entourent. Les secondes ne savent pas toujours si elles sont enregistrées, ni si le flux reste sur le téléphone, part vers un cloud, est partagé, conservé ou réutilisé. Dans son étude qualitative « The connected gaze », publiée le 1er octobre, le programme Support Pool of Experts du CEPD explore précisément cette logique d’observation, de constitution de preuves et d’anticipation de comportements perçus comme déviants.
Ce rapport ne constitue pas une position officielle du CEPD : l’institution précise qu’il a été préparé par un expert externe et que ses analyses ne reflètent pas nécessairement celles du Comité. Il fournit néanmoins une grille de lecture utile : la question n’est plus seulement « où est la caméra ? », mais « qui peut transformer une interaction ordinaire en enregistrement, et pour quelle suite de traitement ? ».
Un signal réglementaire européen, après plusieurs alertes nationales
Le CEPD n’arrive pas seul sur ce terrain. Le 29 juin 2026, la CNIL a appelé à la vigilance au sujet de ces équipements. Elle rappelle qu’ils peuvent ressembler à des lunettes ordinaires tout en intégrant caméra et microphone, souvent reliés à une application mobile et, parfois, à un système d’IA. Dans un sondage mené du 22 au 29 janvier 2026 auprès de 2 128 personnes, 67 % des répondants estimaient que les lunettes connectées présentent un risque pour la vie privée.
Le 26 août, la Commission nationale pour la protection des données du Luxembourg (CNPD) a, elle aussi, publié une guidance dédiée. Elle souligne notamment qu’un simple voyant lumineux ne suffit pas nécessairement à assurer une information transparente au sens du RGPD. Cette remarque est essentielle : un indicateur minuscule ou ambigu peut être techniquement présent sans être réellement compris par les personnes exposées.
Le CEPD recommande donc une transparence combinée : voyants visibles, signaux sonores, commande vocale audible, notifications de proximité ou conception rendant les lunettes aisément reconnaissables. Aucun mécanisme ne doit être considéré isolément comme une solution magique. Les signaux doivent rester perceptibles, efficaces, difficiles à contourner et évoluer si l’usage du dispositif l’exige.
L’actualité internationale rappelle aussi que le risque n’est pas limité au moment de l’enregistrement. Le 7 octobre, l’autorité australienne de protection des données (OAIC) a annoncé une enquête sur l’application HeyCyan, utilisée avec certains modèles de lunettes connectées à bas coût. L’OAIC indique avoir demandé des informations à différents acteurs sur le fonctionnement de ces produits, l’accès aux données et la localisation de leur stockage. Cette séquence illustre une évidence opérationnelle : l’objet porté est seulement la première étape ; le véritable parcours de risque commence souvent après la capture.
Travail, soins, école : les espaces où la discrétion devient un problème de sécurité
Dans sa déclaration du 13 octobre, le CEPD cite des environnements particulièrement sensibles : lieux de soins, écoles, espaces accueillant des mineurs, piscines, vestiaires, toilettes et lieux de travail. La logique est claire. Plus un lieu implique une attente forte de confidentialité, une vulnérabilité particulière ou la présence d’informations protégées, moins l’ambiguïté d’une captation portée est acceptable.
Au travail, une question de confidentialité avant d’être une question de gadget
Dans les bureaux, ateliers, laboratoires, salles de réunion ou zones logistiques, les lunettes connectées peuvent exposer bien davantage que des visages. Elles sont susceptibles de capter un écran, un tableau, un prototype, une conversation informelle, un badge, une procédure ou un élément relevant du secret des affaires. Elles peuvent également enregistrer des salariés sans que ceux-ci aient été clairement informés, avec des conséquences possibles en droit du travail et en matière de protection des données.
Une organisation ne peut pas se contenter d’assimiler ces lunettes à un téléphone posé dans une poche. Leur valeur d’usage repose précisément sur une captation mains libres et orientée par le regard. Il devient pertinent de les nommer explicitement dans le règlement intérieur lorsque cela est justifié, dans les règles d’accès aux zones restreintes, les consignes remises aux visiteurs et les clauses applicables aux prestataires. Les interdictions ou restrictions doivent toutefois être proportionnées au contexte, documentées et applicables de manière cohérente.
Dans les sites ouverts au public, rendre la règle lisible
Hôpital, établissement scolaire, centre de formation, commerce, musée, site industriel visitable ou événement privé : les responsables de site doivent désormais penser à une catégorie d’équipement intermédiaire entre smartphone et caméra professionnelle. Une charte visiteurs peut préciser les zones dans lesquelles l’enregistrement ou le port de dispositifs de captation est interdit, soumis à autorisation ou limité. Les équipes d’accueil et de sécurité doivent savoir à qui transmettre un doute, sans transformer la vérification en contrôle arbitraire des personnes.
Cette démarche relève aussi de la contre-surveillance au sens organisationnel : identifier les vecteurs de captation plausibles, définir ce qui est acceptable dans chaque zone et prévoir une réponse graduée. Elle ne se réduit pas à l’emploi d’un matériel de contre-espionnage. Les procédures, l’information et la maîtrise des accès sont souvent les premières protections contre un enregistrement non souhaité.
Le bon réflexe : traiter les lunettes comme une chaîne de données
Une politique réaliste ne consiste pas à spéculer sur chaque modèle disponible. Elle consiste à poser les bonnes questions sur le cycle de vie des informations : que l’objet peut-il capter ? À quel moment ? Qui peut voir, écouter, extraire ou partager les contenus ? Quel service traite les données ? Dans quel pays sont-elles hébergées ? Combien de temps sont-elles conservées ? Des données sont-elles utilisées pour entraîner ou alimenter des fonctions d’IA ?
La CNPD insiste sur ces dimensions de stockage, d’accès, de réutilisation et de cybersécurité. Pour les acheteurs et intégrateurs, la vérification ne devrait donc pas s’arrêter aux caractéristiques de la caméra ou de l’audio. Les conditions d’utilisation, les permissions de l’application, les possibilités de désactivation, les mises à jour de sécurité, les comptes utilisateurs et le cheminement cloud font partie du périmètre de décision.
Dans une zone réellement sensible, il peut être nécessaire de distinguer plusieurs réponses : accès autorisé sans captation, dépôt temporaire de certains appareils, autorisation encadrée pour un besoin professionnel précis, ou interdiction explicite dans les espaces les plus critiques. Il faut aussi prévoir la manière de signaler un incident et la personne chargée de l’évaluer. Une règle sans canal de remontée est rarement appliquée de façon homogène.
La dimension technique mérite enfin d’être regardée sans fantasme. Le CEPD évoque les notifications de proximité reposant, par exemple, sur des identifiants Bluetooth. Elles peuvent contribuer à l’information des personnes, mais ne doivent ni devenir l’unique signal de transparence ni créer un nouveau mécanisme de traçage des porteurs. Détecter n’est pas tout : il faut éviter que la réponse à la captation discrète instaure elle-même une surveillance disproportionnée.
Ne pas confondre innovation utile et permission implicite
Les lunettes connectées ne sont pas, par nature, des outils illicites. La CNPD mentionne des usages légitimes, notamment l’assistance aux personnes en situation de handicap, la navigation, la traduction, le support technique ou la téléconsultation. Leur vente et leur possession ne sont pas, en tant que telles, généralement interdites. C’est l’usage concret qui doit être évalué : contexte, personnes filmées ou enregistrées, finalité, diffusion, conservation et cadre professionnel ou public.
De même, le RGPD ne régit pas automatiquement chaque usage individuel. Le CEPD rappelle l’exception dite « domestique », applicable dans une sphère strictement personnelle ou familiale. Mais cette exception est interprétée strictement : un usage professionnel, une captation tournée vers l’espace public ou une publication sur les réseaux sociaux peuvent faire sortir l’utilisateur de ce cadre.
La leçon de cette actualité d’octobre 2026 est donc moins technologique que culturelle. Pendant des années, les politiques de sécurité ont appris à gérer les caméras fixes, les badges et les téléphones. Les lunettes connectées obligent à gérer une caméra potentielle qui se fond dans un visage et qui peut se connecter, analyser et diffuser. Pour les responsables de site, l’enjeu n’est pas d’interdire par réflexe : il est de rendre explicites les limites de captation là où le silence était auparavant possible.
Sources
- CEPD, déclaration 1/2026 sur les lunettes connectées, 13 octobre 2026 : https://www.edpb.europa.eu/documents/statement/statement-of-the-edpb-on-smart-glasses_en
- CEPD, actualité sur les défis de protection des données liés aux smart glasses, 13 octobre 2026 : https://www.edpb.europa.eu/news/edpb-publishes-statement-on-the-data-protection-challenges-of-smart-glasses_en
- CEPD / Support Pool of Experts, The connected gaze, 1er octobre 2026 : https://www.edpb.europa.eu/documents/support-pool-of-experts/the-connected-gaze-video-recording-surveillance-and-administering_en
- CNIL, Smart glasses: the CNIL calls for vigilance, 29 juin 2026 : https://cnil.fr/en/smart-glasses-cnil-calls-vigilance
- CNPD Luxembourg, guidance sur les lunettes connectées, 26 août 2026 : https://cnpd.public.lu/en/actualites/national/2026/08/lunettes-connectees-guidance.html
- OAIC Australie, enquête HeyCyan, mise à jour du 7 octobre 2026 : https://www.oaic.gov.au/news/media-centre/oaic-opens-investigation-into-maker-of-heycyan-smart-glasses-phone-app
Questions fréquentes
Pourquoi les lunettes connectées posent-elles un enjeu particulier de protection des données ?
Elles peuvent capter des images, des sons et des métadonnées tout en se déplaçant avec leur porteur. Les personnes autour ne savent pas toujours si elles sont enregistrées, où les données sont envoyées, si elles sont conservées ou partagées. Lorsqu’elles concernent une personne identifiée ou identifiable, cette captation peut constituer un traitement de données personnelles soumis au RGPD.
Quelles données peuvent être recueillies par des lunettes connectées ?
Selon les modèles et les applications, elles peuvent intégrer une caméra, un ou plusieurs microphones, des haut-parleurs et une connectivité sans fil. Elles peuvent aussi recueillir des métadonnées, telles que la localisation, l’heure, les données d’usage, les informations techniques du téléphone associé ou les identifiants de connexion. Des fonctions de commande vocale, traduction, assistance contextuelle ou analyse automatisée peuvent également être proposées.
Que recommande le CEPD pour informer les personnes enregistrées ?
Le CEPD recommande une transparence combinée plutôt qu’un unique signal. Celle-ci peut associer des voyants visibles, des signaux sonores, une commande vocale audible, des notifications de proximité ou une conception rendant les lunettes facilement reconnaissables. Les mécanismes doivent être perceptibles, efficaces, difficiles à contourner et adaptés à l’évolution de l’usage. Un simple voyant lumineux ne constitue pas nécessairement une information transparente suffisante.
Pourquoi un voyant lumineux ne suffit-il pas toujours sur des lunettes connectées ?
La CNPD du Luxembourg souligne qu’un voyant peut être techniquement présent sans être réellement compris par les personnes exposées. S’il est minuscule ou ambigu, il ne garantit pas une information transparente au sens du RGPD. L’information doit donc reposer sur plusieurs signaux compréhensibles et perceptibles, plutôt que sur la seule présence d’un indicateur lumineux sur l’appareil.
Quels lieux sont particulièrement sensibles à l’usage de lunettes connectées ?
Le CEPD cite notamment les lieux de soins, les écoles, les espaces accueillant des mineurs, les piscines, les vestiaires, les toilettes et les lieux de travail. Dans ces environnements, l’attente de confidentialité peut être forte, certaines personnes sont plus vulnérables et des informations protégées peuvent circuler. L’ambiguïté d’une captation portée y est donc particulièrement problématique.
Quels risques les lunettes connectées présentent-elles en entreprise ?
Dans un bureau, un atelier, un laboratoire ou une zone logistique, elles peuvent capter des écrans, tableaux, prototypes, conversations, badges, procédures ou éléments couverts par le secret des affaires. Elles peuvent aussi enregistrer des salariés sans information claire. Leur captation mains libres, orientée par le regard, les distingue d’un téléphone simplement rangé dans une poche et justifie une analyse adaptée au contexte.
Comment une organisation peut-elle encadrer les lunettes connectées sur son site ?
Elle peut les mentionner explicitement, lorsque cela est justifié, dans le règlement intérieur, les règles d’accès aux zones restreintes, les consignes visiteurs et les clauses applicables aux prestataires. Les restrictions doivent rester proportionnées, documentées et cohérentes. Dans les zones sensibles, l’organisation peut prévoir un accès sans captation, un dépôt temporaire d’appareils, une autorisation professionnelle encadrée ou une interdiction explicite.
Que devrait préciser une charte visiteurs concernant les lunettes connectées ?
Une charte peut identifier les zones où le port ou l’enregistrement par des dispositifs de captation est interdit, soumis à autorisation ou limité. Elle doit aussi aider les équipes d’accueil et de sécurité à savoir à qui transmettre un doute, sans instaurer un contrôle arbitraire. L’objectif est de rendre les règles lisibles et d’organiser une réponse graduée face à une possible captation non souhaitée.
Quelles vérifications réaliser avant d’acheter ou d’intégrer des lunettes connectées ?
L’analyse ne doit pas s’arrêter à la qualité de la caméra ou de l’audio. Il faut examiner les conditions d’utilisation, les permissions de l’application, les possibilités de désactivation, les mises à jour de sécurité, les comptes utilisateurs et le cheminement des données vers le cloud. Il convient aussi de déterminer qui accède aux contenus, le pays d’hébergement, la durée de conservation et les éventuels usages liés à l’IA.
Les notifications Bluetooth sont-elles une solution suffisante pour signaler des lunettes connectées ?
Non. Le CEPD évoque des notifications de proximité pouvant reposer sur des identifiants Bluetooth, mais elles ne doivent pas devenir l’unique mécanisme de transparence. Elles peuvent contribuer à l’information des personnes, à condition de ne pas créer un nouveau dispositif de traçage des porteurs. La réponse à une captation discrète ne doit pas elle-même instaurer une surveillance disproportionnée.
Les lunettes connectées sont-elles interdites par principe ?
Non. Leur vente et leur possession ne sont généralement pas interdites en tant que telles. La CNPD mentionne des usages légitimes, par exemple pour l’assistance aux personnes en situation de handicap, la navigation, la traduction, le support technique ou la téléconsultation. L’évaluation dépend de l’usage concret : contexte, personnes filmées ou enregistrées, finalité, diffusion, conservation et cadre professionnel ou public.
L’exception domestique du RGPD s’applique-t-elle aux lunettes connectées ?
Le RGPD ne régit pas automatiquement tous les usages individuels, car une exception peut exister dans une sphère strictement personnelle ou familiale. Toutefois, cette exception est interprétée strictement. Un usage professionnel, une captation orientée vers l’espace public ou la publication de contenus sur les réseaux sociaux peuvent faire sortir l’utilisateur de ce cadre et rendre le RGPD potentiellement applicable.


Commentaires (0)
Poster un commentaire