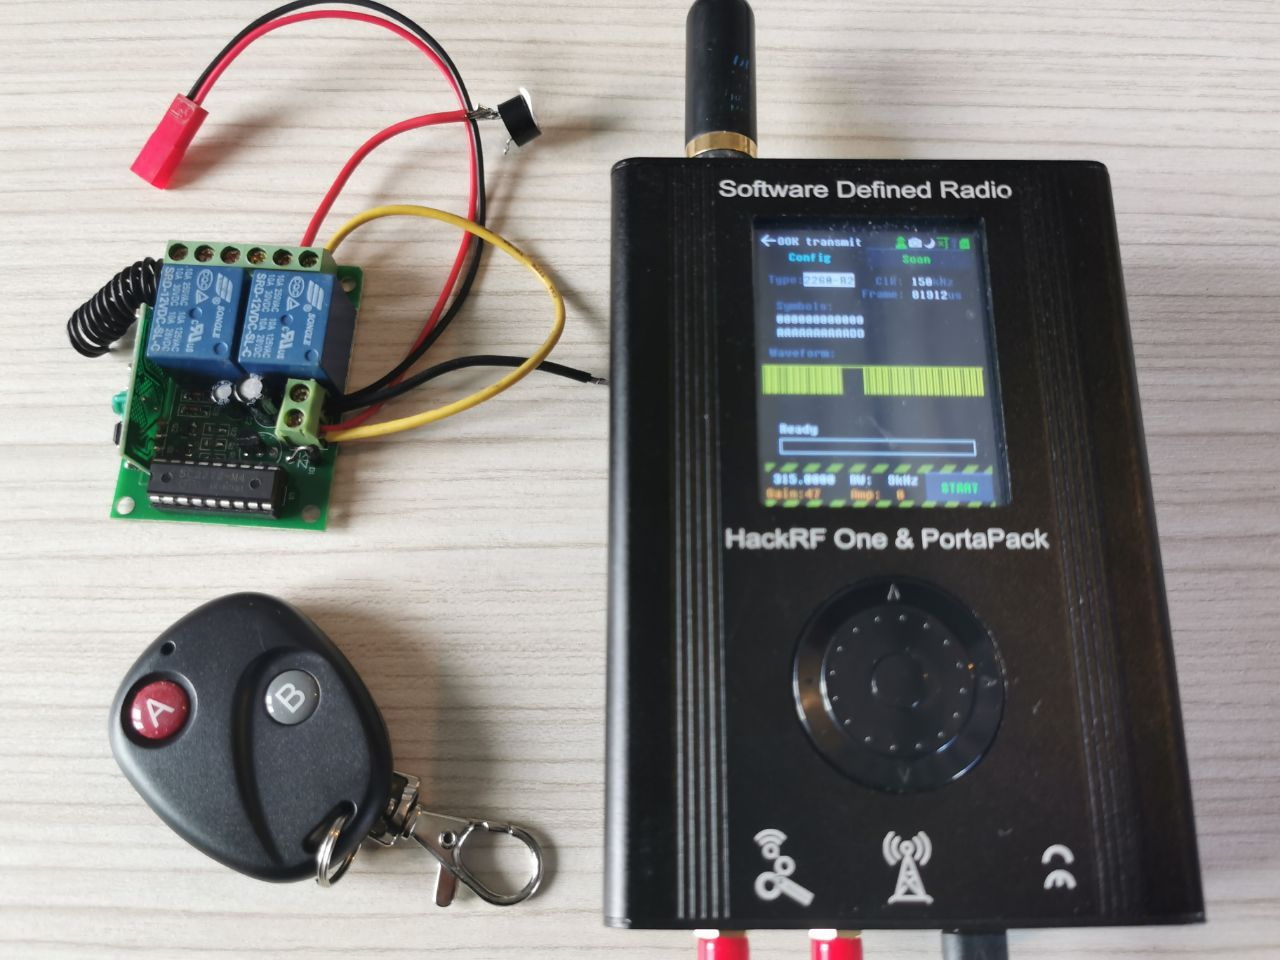
Le HackRF One et ses composants en détail.
Le Hack RF one, une invention surprenante :
Le HackRF One a vu le jour en 2014, il est inventé et fabriqué par la société Great Scott Gadgets et plus précisément par Michael Ossman. En 2014 son créateur lance une campagne de financement via la plateforme KickStarter pour un projet appelé “HackRF projet Jawbone”. Cette campagne connaît un succès fulgurant et attire aussi bien des pirates informatiques, que des radioamateurs en passant par des professionnels de la sécurité.
Le HackRF one qu'est-ce que c'est ?
Le HackRF one est un émetteur-récepteur semi-duplex capable de travailler sur des fréquences allant de 1 MHz à 6000 MHz avec une puissance de signal allant de 1 mW à 30 mW selon la bande. Il s’agit d'une radio définie par logiciel (SDR) pour software defined radio.
Que peut-on faire avec le HackRF One ?
Pour résumé simplement, il est possible de tester ou de pirater toutes les fréquences radios comprise entre 1 mHz et 6000 mHz, aussi bien en émission qu’en réception. La popularité de HackRF One en tant que plate-forme de recherche sur la sécurité l'a fait figurer dans de nombreuses conférences sur la sécurité de l'information telles que BlackHat, DEF CON et BSides.
Plus concrètement, dans sa fonction de réception RX il est possible d’écouter des fréquences radios habituelles comme les bandes FM que vous écoutez dans votre voiture. Mais aussi des fréquences moins connues comme les fréquences aviations, de navigation en mer, capteur météo. Il permet même de recevoir des signaux de télécommande sans-fil, ou d’intercepter des communications téléphoniques sur les réseaux GSM/2G 3G 4G et même 5G. Bien que ces fréquences possèdent un chiffrement, il est possible pour un pirate expérimenter à réaliser un IMSI-Catcher passif à l’aide du HackRF one et d’intercepter vos conversations téléphoniques et de les déchiffrer en différé si celle-ci possède une sécurité faible comme le réseau GSM/2G.
Dans sa fonction d’émission TX, comme pour la réception, il est possible d’émettre sur toutes les fréquences citées ci-dessus. De plus, et bien que cela soit interdit en France et en Europe, le HackRF One propose une fonction de Jammers, capable de brouiller des communications sur une fréquence préalablement sélectionnée, bien heureusement, sa force d’émission étant assez faible il est possible de brouiller des fréquences sur courte distance uniquement. Il propose également des fonctions de Capture/Replay.
Imaginez, en partant travailler, vous fermer comme à votre habitude votre porte de garage grâce à sa télécommande sans fil. Un pirate équipé du HackRF one se place à proximité et intercepte la fréquence de votre télécommande ainsi que le code joué par celle-ci, il réalise la capture du signal. Plus tard le pirate pourra facilement ouvrir et fermer la porte de votre garage en utilisant la fonction Replay. Le récepteur de votre porte de garage recevra exactement le même signal que s’il s’agissait de votre télécommande. Ce type d’attaque se nomme attaque de Replay. Pour se protéger de ce type d’attaque, il est conseillé d’utiliser des télécommandes à code tournant. Vidéo de démonstration d’une attaque de Replay en fin d’article.
En résumé : Le HackRF One est un outil très performant et polyvalent. Il est utilisé par des professionnels de la sécurité pour tester la fiabilité de système radio et informatique pour trouver des failles et les réparer. Il peut également être utilisé en contre-espionnage comme détecteur de signaux, les professionnels du contre-espionnage pourront détecter facilement et précisément des dispositifs espion ainsi que leurs fréquences comme s’il s’agissait d’un détecteur de radio fréquence indicatif. Mais entre de mauvaises mains, le HackRF One peut présenter un vrai danger, brouillage de fréquence (désactivation d’alarme, de communication), interception de données privées (appel téléphonique, clé Wi-Fi, données réseaux), Capture/Replay (Ouverture de voiture, de porte de garage ou de barrière de sécurité), modification de panneaux d’information routière et bien d’autres…
Combien coûte le HackRF One :
Le HackRF One est déjà un des meilleurs outil en relation qualité prix. Europe-Connection propose les HackRF One les moins cher et les plus performant du marché. Nos HackRF sont disponible en livraison 24 heures, vers la France et depuis la France, et sont flashé avec le Logiciel Mayhem 2020 et donc prêt à l’emploi. Nous proposons trois packs différents :
Pack HackRF simple :
Au prix de 265 euros. Il s’agit du HackRF one sans équipement supplémentaire. Il est possible de l’utiliser grâce à un PC et un logiciel SDR comme GNU Radio ou SDR Console.
Pack HackRF avancé :
Au prix de 305 euros. Le HackRF one ainsi qu’un PortaPack H1 et le logiciel Mayhem 2020 et une antenne 40 mHz à 6000 mHz. Il est totalement autonome et prêt à l’emploi grâce à sa batterie intégrée.
Pack HachRF complet :
Au prix de 349 euros, Le HackRF one ainsi qu’un PortaPack H1 et le logiciel Mayhem 2020 et 1 Antenne 40 MHz - 6 GHz, 1 Antenne 2.4/ 5 / 5.8 GHz, 1 Antenne 40 MHz - 860 MHz, 1 Antenne 700 MHz - 2700 MHz, 1 Antenne 35Dbi GSM/3G/4G.
C’est quoi le PortaPack :
Le porta pack est une coque rigide avec un écran LCD et des touches de navigation ainsi qu’un logiciel et une batterie rendant le HackRF one totalement indépendant. Dans son menu de navigation vous retrouverez différentes fonctions, émission, réception, capture, replay. Ainsi que différente sous catégorie comme ADS-B pour le contrôle du trafic aérien, BTLE pour Bluetooth etc…. Au total le logiciel Mayhem propose 45 fonctions prêtes à l’emploi.
Vous doutez encore ? N’hésitez pas à contacter Europe-Connection depuis la page contactez-nous
Vidéo de démonstration d'une attaque de replay à l'aide du HackRF One :
HackRF et contre-surveillance : pourquoi un SDR ne remplace-t-il pas un audit ?
Un SDR pour la contre-surveillance sert à observer et analyser des signaux dans les limites de la configuration choisie. Antennes, logiciel, paramètres et connaissances de l'opérateur déterminent ce qui peut être examiné. Une capture radio ne classe pas automatiquement une source comme légitime ou malveillante.
Le HackRF doit être distingué d'un détecteur spécialisé prêt à guider une inspection. La réception, l'enregistrement de communications et l'émission ne relèvent pas nécessairement des mêmes règles. Limitez les essais aux signaux et aux équipements autorisés, et consultez le dossier juridique local avant d'activer des fonctions d'émission ou d'interception.
Points à vérifier en pratique
- Définir l'objectif d'observation et la configuration réellement nécessaire.
- Éviter les émissions de test sur des services ou équipements tiers.
- Compléter l'analyse radio par l'inspection physique et les vérifications des comptes.
Équipements de contre-espionnage · Guide complet du contre-espionnage et de la contre-surveillance
Légalité des équipements et des interventions
Exemples d'équipements à examiner selon la mission
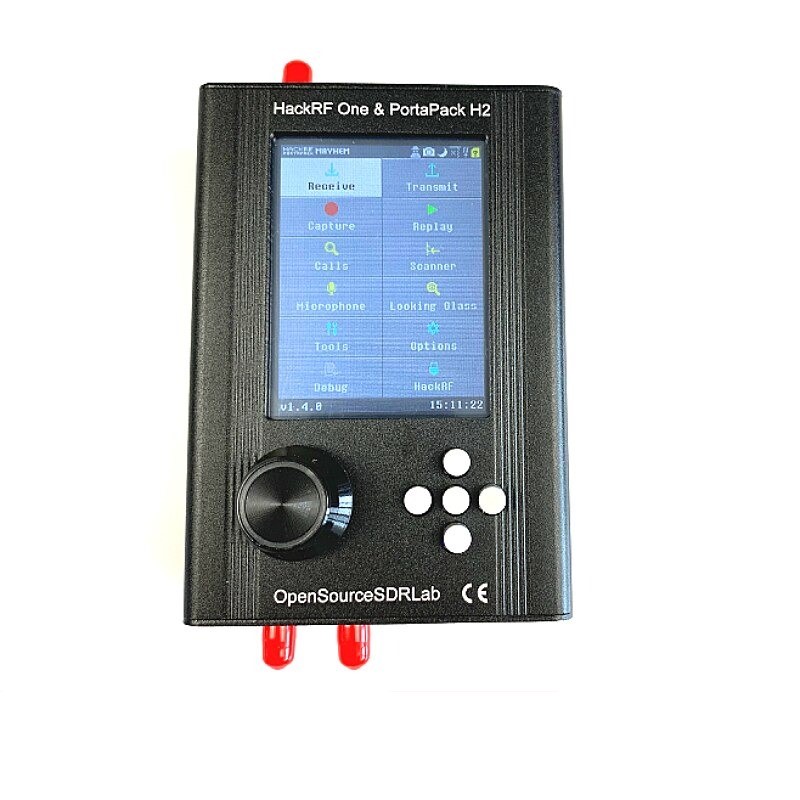
Les photos ouvrent les fiches de cette boutique. Chaque outil a une fonction et des limites propres ; sa présence ne garantit pas une détection complète.
Pour approfondir cette vérification
- Audit de contre-espionnage : méthode complète pour détecter une surveillance cachée
- Outils de contre-espionnage : comment choisir un détecteur fiable et l’utiliser correctement
- Comment détecter un micro espion ou une caméra cachée : Guide complet contre la surveillance
FAQ
Un contrôle sans alerte garantit-il l'absence de surveillance ?
Non. Le résultat dépend du périmètre, des méthodes et des conditions d'observation. Un appareil sans émission ou un accès numérique non vérifié peut rester hors du contrôle.
Faut-il retirer soi-même un objet suspect ?
Faites d'abord préciser les autorisations et les enjeux de sécurité et de conservation des éléments. Un objet inconnu n'est pas automatiquement un dispositif illégal.


Commentaires (0)
Poster un commentaire