- Pourquoi le risque d’écoute clandestine concerne aussi les entreprises ordinaires
- Ce qu’on appelle réellement un micro espion
- Les principales familles de dispositifs
- Pourquoi la détection est parfois complexe
- Les situations où le risque est le plus élevé
- Réunions à forte valeur stratégique
- Locaux partagés ou accès nombreux
- Conflits internes ou externes
- Déplacement et lieux temporaires
- Les signaux faibles qui doivent alerter sans provoquer de conclusion hâtive
- Des fuites d’information très ciblées
- Objets inhabituels ou déplacés
- Comportements anormaux autour de zones sensibles
- Anomalies techniques indirectes
- Comment organiser une première vérification interne de façon professionnelle
- Établir un inventaire des objets présents
- Contrôler les ajouts récents
- Limiter les objets non nécessaires
- Mettre en place une routine avant les réunions sensibles
- L’importance souvent sous-estimée des smartphones, montres connectées et assistants vocaux
- Mesures simples à adopter
- Quand faut-il faire appel à un professionnel du contre-espionnage technique ?
- Ce qu’un prestataire sérieux apporte
- Les critères de choix d’un prestataire
- Prévenir plutôt que subir : les bonnes pratiques durables
- Classer les réunions selon leur sensibilité
- Définir des salles de confiance
- Encadrer les accès physiques
- Sensibiliser sans dramatiser
- Les erreurs les plus courantes face au risque de micro espion
- Confondre sécurité et improvisation
- Négliger les sources humaines de fuite
- Parler trop tôt d’un soupçon
- Oublier le cadre légal
- Mettre en place une réponse graduée en cas de suspicion
- Étape 1 : qualifier le contexte
- Étape 2 : sécuriser les échanges critiques
- Étape 3 : effectuer un contrôle discret
- Étape 4 : corriger les vulnérabilités
- Ce qu’il faut retenir pour protéger efficacement les réunions sensibles
- Questions fréquentes
Micro espion en entreprise : comment détecter les risques et protéger vos réunions sensibles
Dans de nombreuses organisations, la sécurité des informations ne dépend pas uniquement des mots de passe, du chiffrement ou du contrôle des accès informatiques. Les échanges oraux restent un point de vulnérabilité souvent sous-estimé. Une réunion de direction, un entretien RH, une négociation commerciale, un comité stratégique ou un échange confidentiel avec un avocat peuvent contenir des données sensibles dont la fuite aurait des conséquences importantes.
Dans ce contexte, la question du micro espion en entreprise revient régulièrement. Faut-il craindre une écoute clandestine ? Quels sont les signaux réellement pertinents ? Comment distinguer un risque crédible d’une simple suspicion ? Et surtout, quelles mesures mettre en place pour protéger la confidentialité des réunions sans transformer les locaux en zone sous tension permanente ?
Cet article propose une approche méthodique, réaliste et professionnelle. L’objectif n’est pas d’alimenter la paranoïa, mais d’aider les entreprises à mieux comprendre les risques liés à l’écoute discrète, à identifier les situations les plus exposées et à adopter de bonnes pratiques de contre-espionnage adaptées à leur niveau d’enjeu. Comme toujours, toute démarche de surveillance, de détection ou de contrôle doit s’inscrire dans le respect de la législation applicable et des droits des personnes.
Pourquoi le risque d’écoute clandestine concerne aussi les entreprises ordinaires
Lorsqu’on évoque un microphone espion , beaucoup imaginent immédiatement des scénarios extrêmes réservés aux grands groupes, aux cabinets d’intelligence économique ou aux secteurs de défense. En réalité, le risque de captation illicite de conversations peut concerner des structures bien plus variées.
Une PME innovante peut détenir des informations techniques de valeur. Un cabinet d’expertise comptable manipule des données financières sensibles. Une agence immobilière échange sur des transactions confidentielles. Une société industrielle discute de marges, de fournisseurs, d’appels d’offres ou de projets d’acquisition. Un service RH traite des dossiers personnels et disciplinaires. Dans tous ces cas, les conversations ont une valeur économique, concurrentielle ou réputationnelle.
Il ne s’agit pas de supposer qu’un concurrent va systématiquement poser un dispositif d’écoute. Mais plus les informations échangées ont de la valeur, plus la protection de la vie privée, du secret des affaires et de la confidentialité opérationnelle devient un sujet concret. Le risque peut venir d’un intrus externe, d’un prestataire malveillant, d’un visiteur, d’un partenaire peu scrupuleux ou, dans certains cas, d’une personne interne à l’organisation.
Ce qu’on appelle réellement un micro espion
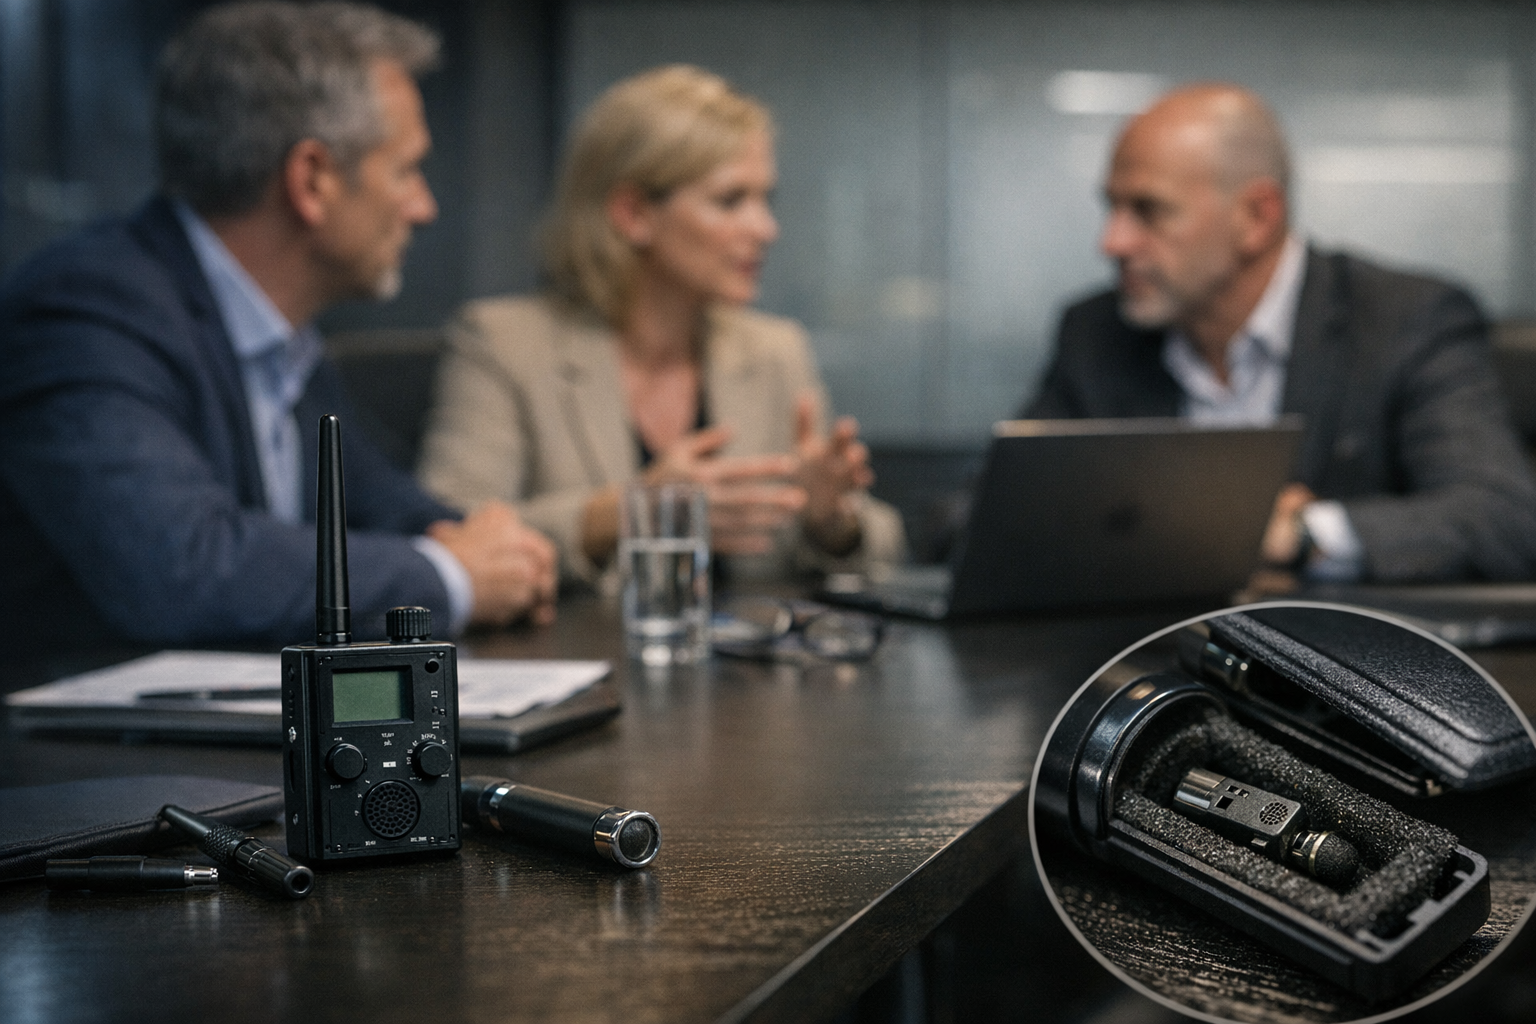
Le terme est souvent utilisé de façon large. En pratique, un micro espion désigne un dispositif conçu pour capter du son de manière discrète, puis éventuellement le transmettre, le stocker ou le rendre consultable à distance. Tous les systèmes d’écoute ne se ressemblent pas, et cette diversité a un impact direct sur la détection.
Les principales familles de dispositifs
Sans entrer dans des détails opérationnels sensibles, on peut distinguer plusieurs catégories :
- Les enregistreurs autonomes, qui captent les conversations et les stockent localement.
- Les dispositifs transmetteurs, qui permettent une écoute ou une récupération des données à distance selon différentes technologies.
- Les objets détournés, intégrant un micro dans un support banal du quotidien.
- Les équipements numériques détournés, comme certains appareils connectés ou terminaux compromis pouvant servir à la captation audio.
Dans un environnement professionnel, le risque n’est donc pas limité à un “bug” au sens traditionnel. Il peut aussi concerner un objet apparemment anodin laissé dans une salle de réunion, un équipement branché sans justification claire, ou un terminal connecté dont les fonctions de captation seraient détournées.
Pourquoi la détection est parfois complexe
La difficulté tient à plusieurs facteurs. D’abord, certains dispositifs sont très compacts et se fondent dans le décor. Ensuite, un équipement d’écoute n’émet pas nécessairement un signal détectable en permanence. Enfin, la suspicion peut être alimentée par de faux indices : batterie externe oubliée, chargeur atypique, adaptateur, capteur domotique, télécommande, ou simple accessoire audio.
Autrement dit, une bonne approche repose moins sur l’intuition que sur une méthode de vérification, une analyse du contexte et, si nécessaire, un contrôle technique sérieux.
Les situations où le risque est le plus élevé
Toutes les entreprises n’ont pas besoin du même niveau de vigilance. En revanche, certaines configurations justifient une attention renforcée.
Réunions à forte valeur stratégique
Les réunions impliquant la direction générale, des investisseurs, des juristes, des responsables innovation ou des acheteurs stratégiques sont naturellement plus sensibles. Les sujets liés à la propriété intellectuelle, aux appels d’offres, aux litiges, aux restructurations ou aux négociations commerciales exposent davantage l’entreprise.
Locaux partagés ou accès nombreux
Le risque augmente dans les espaces recevant un flux important de personnes : prestataires techniques, visiteurs, clients, candidats, sous-traitants, équipes de ménage, maintenance, déménagement, événementiel. Plus il existe d’occasions d’accès discret à une salle ou à un bureau, plus la surface de risque s’élargit.
Conflits internes ou externes
Une période de tension peut justifier une vigilance particulière : litige commercial, conflit social, rupture de partenariat, concurrence agressive, départ de salarié sensible, contentieux entre associés. Cela ne signifie pas qu’un acte d’écoute clandestine est probable, mais le contexte peut rendre certaines hypothèses plus crédibles.
Déplacement et lieux temporaires
Les conversations confidentielles ne se tiennent pas toujours au siège. Hôtels, salles louées, espaces de coworking, salons professionnels, véhicules ou appartements temporaires présentent souvent un niveau de maîtrise plus faible que les locaux habituels. La surveillance discrète peut y être plus difficile à prévenir si les habitudes de sécurité ne suivent pas.
Les signaux faibles qui doivent alerter sans provoquer de conclusion hâtive
Dans le domaine du contre-espionnage, l’erreur la plus fréquente consiste à vouloir identifier un micro espion à partir d’un seul indice. En réalité, c’est la convergence de plusieurs éléments qui justifie un doute sérieux.
Des fuites d’information très ciblées
Si des informations évoquées uniquement à l’oral réapparaissent de manière troublante chez un concurrent, dans une négociation ou dans un environnement externe, cela mérite une analyse. Il faut cependant vérifier auparavant d’autres sources de fuite possibles : messagerie, impressions abandonnées, conversations téléphoniques, négligence interne, appareil mobile compromis ou indiscrétion humaine.
Objets inhabituels ou déplacés
Un accessoire apparu sans explication dans une salle de réunion, un élément branché sur une multiprise, une prise murale modifiée, un objet décoratif récent, un boîtier non référencé ou un petit équipement électronique déplacé peuvent justifier une vérification. Ce type de constat ne prouve rien, mais il appelle un contrôle raisonné.
Comportements anormaux autour de zones sensibles
Des visites injustifiées, des passages répétés, une insistance à accéder à certaines salles ou des interventions techniques peu documentées doivent être pris au sérieux, surtout si elles concernent des pièces utilisées pour des réunions confidentielles.
Anomalies techniques indirectes
Certaines anomalies peuvent éveiller l’attention : consommation électrique inexpliquée, appareil chauffant de façon inhabituelle, présence d’équipements non inventoriés, comportement étrange d’un objet connecté. Là encore, il faut éviter les interprétations rapides : la plupart des anomalies ont des causes banales.
Comment organiser une première vérification interne de façon professionnelle
Avant de faire appel à un spécialiste, une entreprise peut mettre en place un premier niveau de contrôle visuel et organisationnel. Cette étape ne remplace pas une inspection technique approfondie, mais elle permet déjà de réduire les risques les plus évidents.
Établir un inventaire des objets présents
Dans chaque salle sensible, il est utile de savoir précisément quels équipements sont légitimes : écran, visio, téléphonie, capteurs, enceintes, boîtiers réseau, télécommandes, adaptateurs, chargeurs, rallonges, hubs, objets décoratifs, mobilier technique. Un environnement non maîtrisé rend beaucoup plus difficile l’identification d’un élément intrusif.
Contrôler les ajouts récents
Tout nouvel objet présent dans une salle de réunion doit pouvoir être relié à une origine claire : achat interne, intervention de maintenance, usage temporaire validé, besoin métier identifié. L’absence de traçabilité n’est pas une preuve de malveillance, mais c’est une faiblesse organisationnelle.
Limiter les objets non nécessaires
Plus une salle contient d’objets, plus le bruit visuel est important. Les espaces destinés aux échanges confidentiels gagnent à être sobres, organisés et faciles à inspecter. Cette logique de simplification est souvent plus efficace qu’une accumulation de gadgets de sécurité.
Mettre en place une routine avant les réunions sensibles
Un simple protocole peut faire une réelle différence :
- vérification visuelle rapide de la salle ;
- contrôle des équipements branchés ;
- retrait des objets non indispensables ;
- gestion des smartphones et objets connectés selon le niveau de confidentialité ;
- confirmation de la liste des participants ;
- fermeture des accès non nécessaires pendant l’échange.
Cette discipline réduit non seulement le risque lié aux micros espions, mais aussi celui des indiscrétions ordinaires.
L’importance souvent sous-estimée des smartphones, montres connectées et assistants vocaux
Lorsqu’on pense écoute clandestine, on cherche souvent un dispositif caché. Pourtant, les outils les plus présents dans une entreprise sont déjà dotés de microphones légitimes : téléphones mobiles, montres connectées, ordinateurs portables, équipements de visioconférence, enceintes connectées, assistants vocaux, tablettes.
Le risque ne vient pas forcément d’un appareil “espion” au sens classique, mais d’un terminal mal géré, mal configuré, oublié dans une salle, connecté à un service tiers ou utilisé sans cadre précis. Une réunion sensible peut être fragilisée par un smartphone posé sur la table avec des applications actives, par un ordinateur laissé ouvert, ou par un système de visioconférence dont les fonctions ne sont pas clairement maîtrisées.
Mesures simples à adopter
- définir une politique claire sur les appareils personnels pendant certaines réunions ;
- désactiver ou isoler les équipements non nécessaires ;
- vérifier la configuration des systèmes audio et visio ;
- éviter la présence d’assistants vocaux dans les zones sensibles ;
- former les collaborateurs aux risques de captation accidentelle ou détournée.
Dans bien des cas, la sécurité des conversations progresse davantage grâce à ces règles de base qu’à une approche focalisée uniquement sur la détection d’un objet caché.
Quand faut-il faire appel à un professionnel du contre-espionnage technique ?
Une inspection spécialisée devient pertinente lorsque l’enjeu informationnel est élevé, lorsqu’un doute repose sur plusieurs indices cohérents, ou lorsqu’une organisation prépare une réunion particulièrement sensible. C’est aussi le cas après un incident, une fuite inexpliquée ou un contexte conflictuel sérieux.
Ce qu’un prestataire sérieux apporte
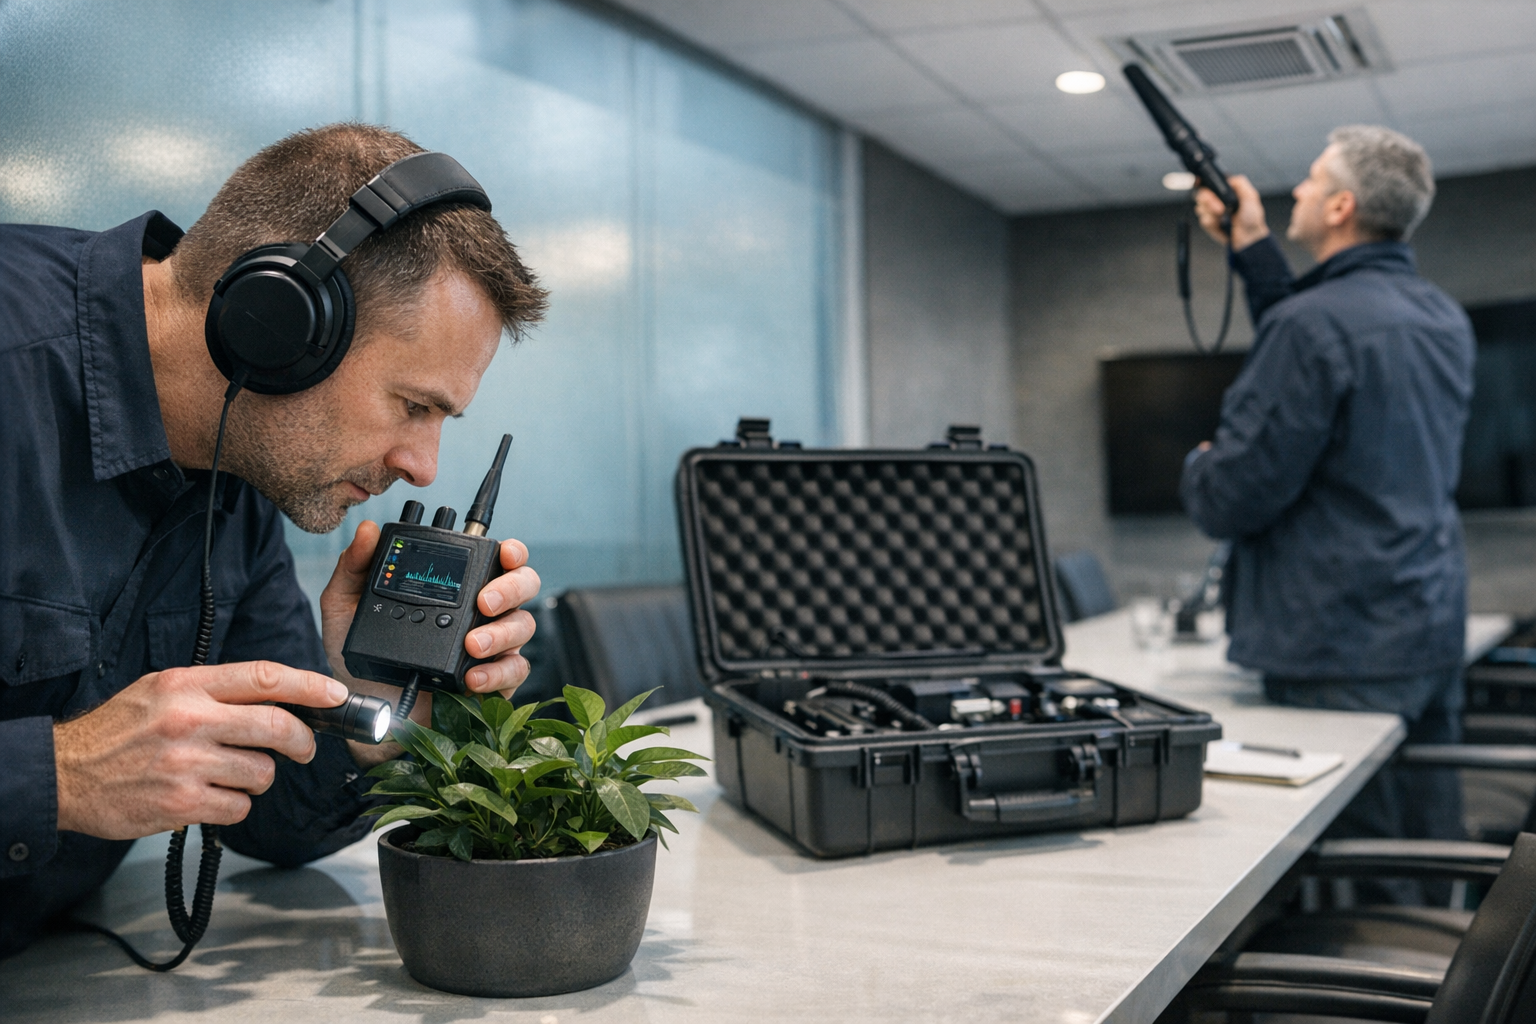
Un professionnel compétent ne se contente pas de “chercher un micro”. Il procède généralement à une évaluation du contexte, des zones à risque, des usages, des accès et des équipements présents. Il peut combiner inspection visuelle experte, vérifications instrumentées, analyse environnementale et recommandations de sécurisation.
L’intérêt d’une telle intervention est double : détecter des anomalies crédibles et améliorer durablement l’hygiène de sécurité des espaces concernés. Une mission bien conduite ne doit pas nourrir l’angoisse, mais renforcer la maîtrise.
Les critères de choix d’un prestataire
Pour choisir un intervenant, mieux vaut privilégier :
- une approche claire, documentée et proportionnée ;
- une bonne compréhension des environnements d’entreprise ;
- la discrétion et la confidentialité de l’intervention ;
- des comptes rendus exploitables par la direction ou le responsable sécurité ;
- une posture réaliste, sans discours sensationnaliste.
Un prestataire sérieux évitera les promesses absolues. En matière de détection technique, l’objectif est de réduire le risque, d’identifier les vulnérabilités plausibles et d’améliorer la résilience de l’organisation.
Prévenir plutôt que subir : les bonnes pratiques durables
La meilleure défense contre l’écoute discrète repose souvent sur un ensemble de mesures simples, cohérentes et appliquées dans la durée. La prévention est plus efficace lorsqu’elle s’intègre à la culture de sécurité de l’entreprise.
Classer les réunions selon leur sensibilité
Toutes les réunions ne nécessitent pas le même niveau de protection. Définir plusieurs niveaux de confidentialité permet d’adapter les mesures sans perturber inutilement le fonctionnement quotidien. Une réunion stratégique, un entretien disciplinaire ou une négociation d’acquisition n’appellent pas les mêmes précautions qu’un point d’équipe classique.
Définir des salles de confiance
Il est souvent pertinent d’identifier quelques espaces dédiés aux échanges sensibles, avec un mobilier maîtrisé, peu d’objets inutiles, des équipements connus, des contrôles réguliers et des règles d’usage claires. Cette logique est généralement plus efficace que de vouloir sécuriser de manière uniforme tous les locaux.
Encadrer les accès physiques
Une bonne politique d’accès réduit fortement les risques : badges, journalisation des interventions, accompagnement des visiteurs, traçabilité des prestataires, contrôle des interventions techniques, limitation des accès hors présence interne. Le contre-espionnage commence souvent par la maîtrise de l’environnement physique.
Sensibiliser sans dramatiser
Les collaborateurs doivent savoir repérer un comportement inhabituel, signaler un objet inexpliqué et respecter certaines règles pendant les réunions sensibles. Cette sensibilisation doit rester factuelle. Un excès de suspicion dégrade le climat de travail et peut produire l’effet inverse de celui recherché.
Les erreurs les plus courantes face au risque de micro espion
De nombreuses entreprises réagissent mal parce qu’elles abordent le sujet sous l’angle de l’émotion plutôt que de la méthode. Voici les pièges les plus fréquents.
Confondre sécurité et improvisation
Acheter dans l’urgence un détecteur grand public sans compétence interne, déplacer au hasard des objets ou accuser implicitement des collaborateurs peut créer plus de désordre que de protection. La gestion du doute doit être structurée.
Négliger les sources humaines de fuite
Une information sensible peut sortir d’une réunion sans aucun dispositif technique. Conversation dans un couloir, appel passé dans un lieu public, document partagé trop largement, téléphone en haut-parleur, messagerie mal sécurisée : ces vecteurs sont fréquents. Focaliser toute l’attention sur le microphone espion peut faire oublier l’essentiel.
Parler trop tôt d’un soupçon
En cas de doute sérieux, il est préférable de limiter la diffusion de l’information à un cercle restreint et compétent. Un soupçon mal géré peut perturber les équipes, détruire la confiance ou faire disparaître certains éléments utiles à l’analyse.
Oublier le cadre légal
Inspecter des espaces professionnels, contrôler des équipements, gérer les appareils personnels ou mettre en place des mesures de protection doit se faire dans le respect du droit applicable, de la vie privée et des obligations de l’employeur. En cas de doute, un avis juridique adapté au contexte est recommandé.
Mettre en place une réponse graduée en cas de suspicion
Lorsqu’un doute apparaît, la bonne réaction n’est ni l’inaction, ni la panique. Une réponse graduée permet de préserver à la fois la discrétion, la continuité d’activité et la qualité de l’analyse.
Étape 1 : qualifier le contexte
Quels faits précis motivent la suspicion ? S’agit-il d’une fuite orale plausible ? D’un objet nouveau ? D’un événement isolé ou répété ? Quelles personnes avaient accès à la zone ? Cette phase de clarification évite les conclusions hâtives.
Étape 2 : sécuriser les échanges critiques
Dans l’attente de vérifications, il peut être judicieux de déplacer provisoirement certaines discussions vers un espace maîtrisé, de réduire la diffusion des informations sensibles et d’appliquer des règles renforcées sur les appareils connectés.
Étape 3 : effectuer un contrôle discret
Selon le niveau de risque, une inspection visuelle et organisationnelle peut être engagée, puis complétée si nécessaire par une intervention spécialisée. La discrétion est importante pour éviter de perturber inutilement l’activité ou de signaler à un éventuel acteur malveillant que l’entreprise a détecté une anomalie.
Étape 4 : corriger les vulnérabilités
Même en l’absence de dispositif d’écoute avéré, une inspection révèle souvent des faiblesses utiles à corriger : accès mal maîtrisés, équipements inconnus, politique floue sur les smartphones, salles trop encombrées, absence d’inventaire, interventions techniques peu tracées.
Ce qu’il faut retenir pour protéger efficacement les réunions sensibles
Le risque lié au micro espion en entreprise est réel dans certains contextes, mais il doit être abordé avec sang-froid. Une organisation mature ne cherche pas des coupables à partir d’intuitions ; elle met en place des procédures, clarifie les usages, réduit les occasions d’accès non contrôlé et renforce la maîtrise des espaces où circulent les informations les plus sensibles.
Dans la pratique, la protection des réunions confidentielles repose sur quelques principes simples : connaître son environnement, limiter les objets et équipements superflus, encadrer les appareils connectés, sensibiliser les équipes, hiérarchiser les niveaux de confidentialité et, lorsque l’enjeu le justifie, s’appuyer sur un professionnel du contre-espionnage technique.
La meilleure stratégie n’est pas la suspicion permanente, mais la vigilance organisée. C’est cette approche qui permet de préserver à la fois la confidentialité, la sérénité des équipes et la crédibilité de la politique de sécurité. En matière de surveillance discrète et de protection de l’information, la méthode reste toujours plus efficace que l’improvisation.
Questions fréquentes


Commentaires (0)
Poster un commentaire